CERT-Bund
[UPDATE] [mittel] Red Hat Enterprise Linux (libtpms): Schwachstelle ermöglicht Denial of Service
Ein lokaler Angreifer kann eine Schwachstelle in Red Hat Enterprise Linux ausnutzen, um einen Denial of Service Angriff durchzuführen.
Stories tagged security.
CERT-Bund
Ein lokaler Angreifer kann eine Schwachstelle in Red Hat Enterprise Linux ausnutzen, um einen Denial of Service Angriff durchzuführen.
CERT-Bund
Ein entfernter, authentisierter Angreifer kann eine Schwachstelle in Red Hat Enterprise Linux ausnutzen, um beliebigen Programmcode auszuführen.
CERT-Bund
Ein lokaler Angreifer kann eine Schwachstelle in Red Hat Enterprise Linux und libtpms ausnutzen, um einen Denial of Service Angriff durchzuführen.
CERT-Bund
Ein Angreifer kann mehrere Schwachstellen in Linux Kernel ausnutzen, um einen Denial of Service Angriff oder einen unspezifischen Angriff durchzuführen.
CERT-Bund
Ein Angreifer kann mehrere Schwachstellen in Red Hat Enterprise Linux Advanced Cluster Management ausnutzen, um Sicherheitsmaßnahmen zu umgehen und einen Denial-of-Service-Zustand zu verursachen.
CERT-Bund
Ein Angreifer kann mehrere Schwachstellen im Linux Kernel ausnutzen, um nicht spezifizierte Auswirkungen zu erzeugen oder einen Denial-of-Service-Zustand zu verursachen.
CERT-Bund
Ein lokaler Angreifer kann mehrere Schwachstellen im Linux Kernel ausnutzen, um einen Denial of Service Angriff durchzuführen.
CERT-Bund
Ein entfernter, anonymer Angreifer kann eine Schwachstelle in F5 BIG-IP APM ausnutzen, um beliebigen Programmcode auszuführen.
CERT-Bund
Ein entfernter, authentisierter Angreifer kann mehrere Schwachstellen in Adobe Connect ausnutzen, um einen SQL-Injection Angriff durchzuführen, um einen Cross-Site Scripting Angriff durchzuführen, um beliebigen Programmcode auszuführen, um Informationen offenzulegen und um Sicherheitsvorkehrungen…
CERT-Bund
Ein entfernter, anonymer Angreifer kann eine Schwachstelle in Check Point Security Management ausnutzen, um beliebigen Programmcode auszuführen.
CERT-Bund
Ein Angreifer kann mehrere Schwachstellen in SolarWinds Platform ausnutzen, um beliebigen Programmcode auszuführen.
CERT-Bund
Ein Angreifer kann mehrere Schwachstellen in Google Chrome ausnutzen, um möglicherweise beliebigen Code auszuführen, Sicherheitsmaßnahmen zu umgehen, Daten offenzulegen oder zu manipulieren, Spoofing-Angriffe durchzuführen oder Denial-of-Service-Zustände herbeizuführen.
CERT-Bund
Ein entfernter, authentisierter Angreifer kann eine Schwachstelle in Vaultwarden ausnutzen, um Sicherheitsvorkehrungen zu umgehen.
CERT-Bund
Ein entfernter, anonymer Angreifer kann mehrere Schwachstellen in Ubiquiti UniFi Gateways ausnutzen, um einen Denial of Service Angriff durchzuführen.
CERT-Bund
Ein Angreifer kann mehrere Schwachstellen in Adobe Experience Manager Forms ausnutzen, um seine Privilegien zu erhöhen, beliebigen Code auszuführen, Sicherheitsmaßnahmen zu umgehen und Cross-Site-Scripting-Angriffe (XSS) durchzuführen.
CERT-Bund
Ein lokaler Angreifer kann mehrere Schwachstellen in Adobe Creative Cloud ausnutzen, um einen Denial of Service Angriff durchzuführen, beliebigen Code auszuführen, Sicherheitsmaßnahmen zu umgehen oder vertrauliche Daten offenzulegen.
BleepingComputer
Microsoft warned that the September 2026 security updates may also break Always On VPN connections on some Windows 11 systems. [...]
The Hacker News
A use-after-free in the Linux kernel's AF_UNIX socket subsystem can be used to escape a container and gain root on the host, security firm DepthFirst said in research published September 22. The flaw, tracked as CVE-2026-80521 (CVSS score: 7.8), was fixed upstream on August 6, but Ubuntu has not…
CERT-Bund
Ein lokaler Angreifer kann eine Schwachstelle in CUPS, wie es z.B. in Red Hat Enterprise Linux und Fedora Linux verwendet wird, ausnutzen, um seine Privilegien zu erhöhen.
CERT-Bund
Ein Angreifer kann mehrere Schwachstellen in Checkmk ausnutzen, um Sicherheitsvorkehrungen zu umgehen, und um Daten zu manipulieren.
CERT-Bund
Ein entfernter, anonymer Angreifer kann mehrere Schwachstellen in Netty ausnutzen, um Sicherheitsvorkehrungen zu umgehen, Daten zu manipulieren, vertrauliche Informationen offenzulegen oder einen Denial-of-Service-Zustand herbeizuführen.
ransomware.live
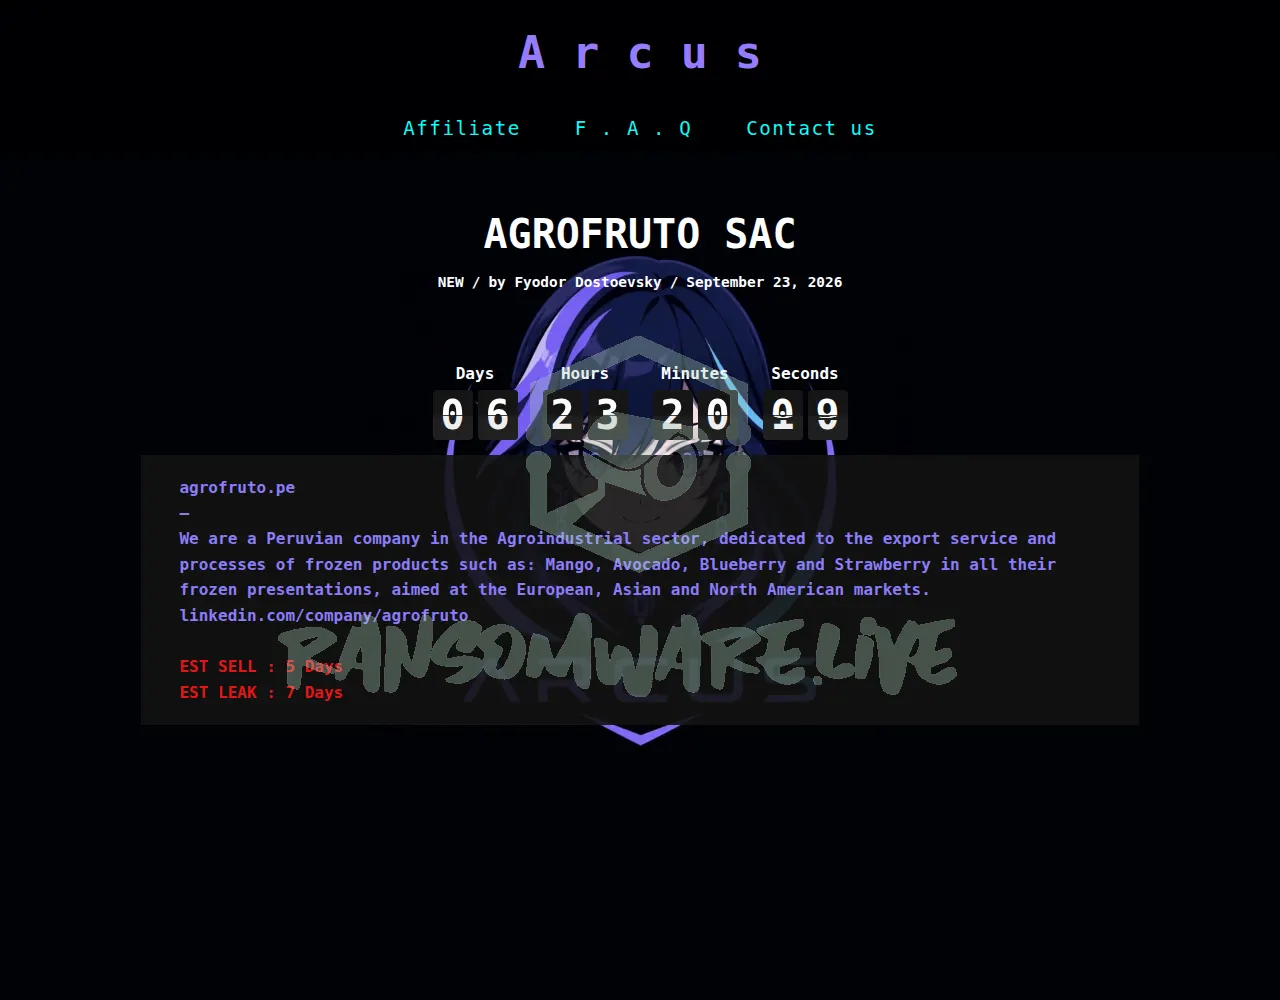
agrofruto.pe—We are a Peruvian company in the Agroindustrial sector, dedicated to the expo Deadline: 2026-09-30 09:45:00.000000
ransomware.live
Facilities Services Stolen data: 200 GB.
ransomware.live
Government Administration Stolen data: 3 GB.
ransomware.live
Optometrists Stolen data: 7 GB.
ransomware.live
Government Administration Stolen data: 2 GB.
Mint — Technology / AI
ShinyHunters claims it breached the FBI and stole sensitive data belonging to agents and job applicants. The hacker group says it accessed terabytes of information through an Oracle PeopleSoft server and an Amazon-hosted government cloud.
ransomware.live
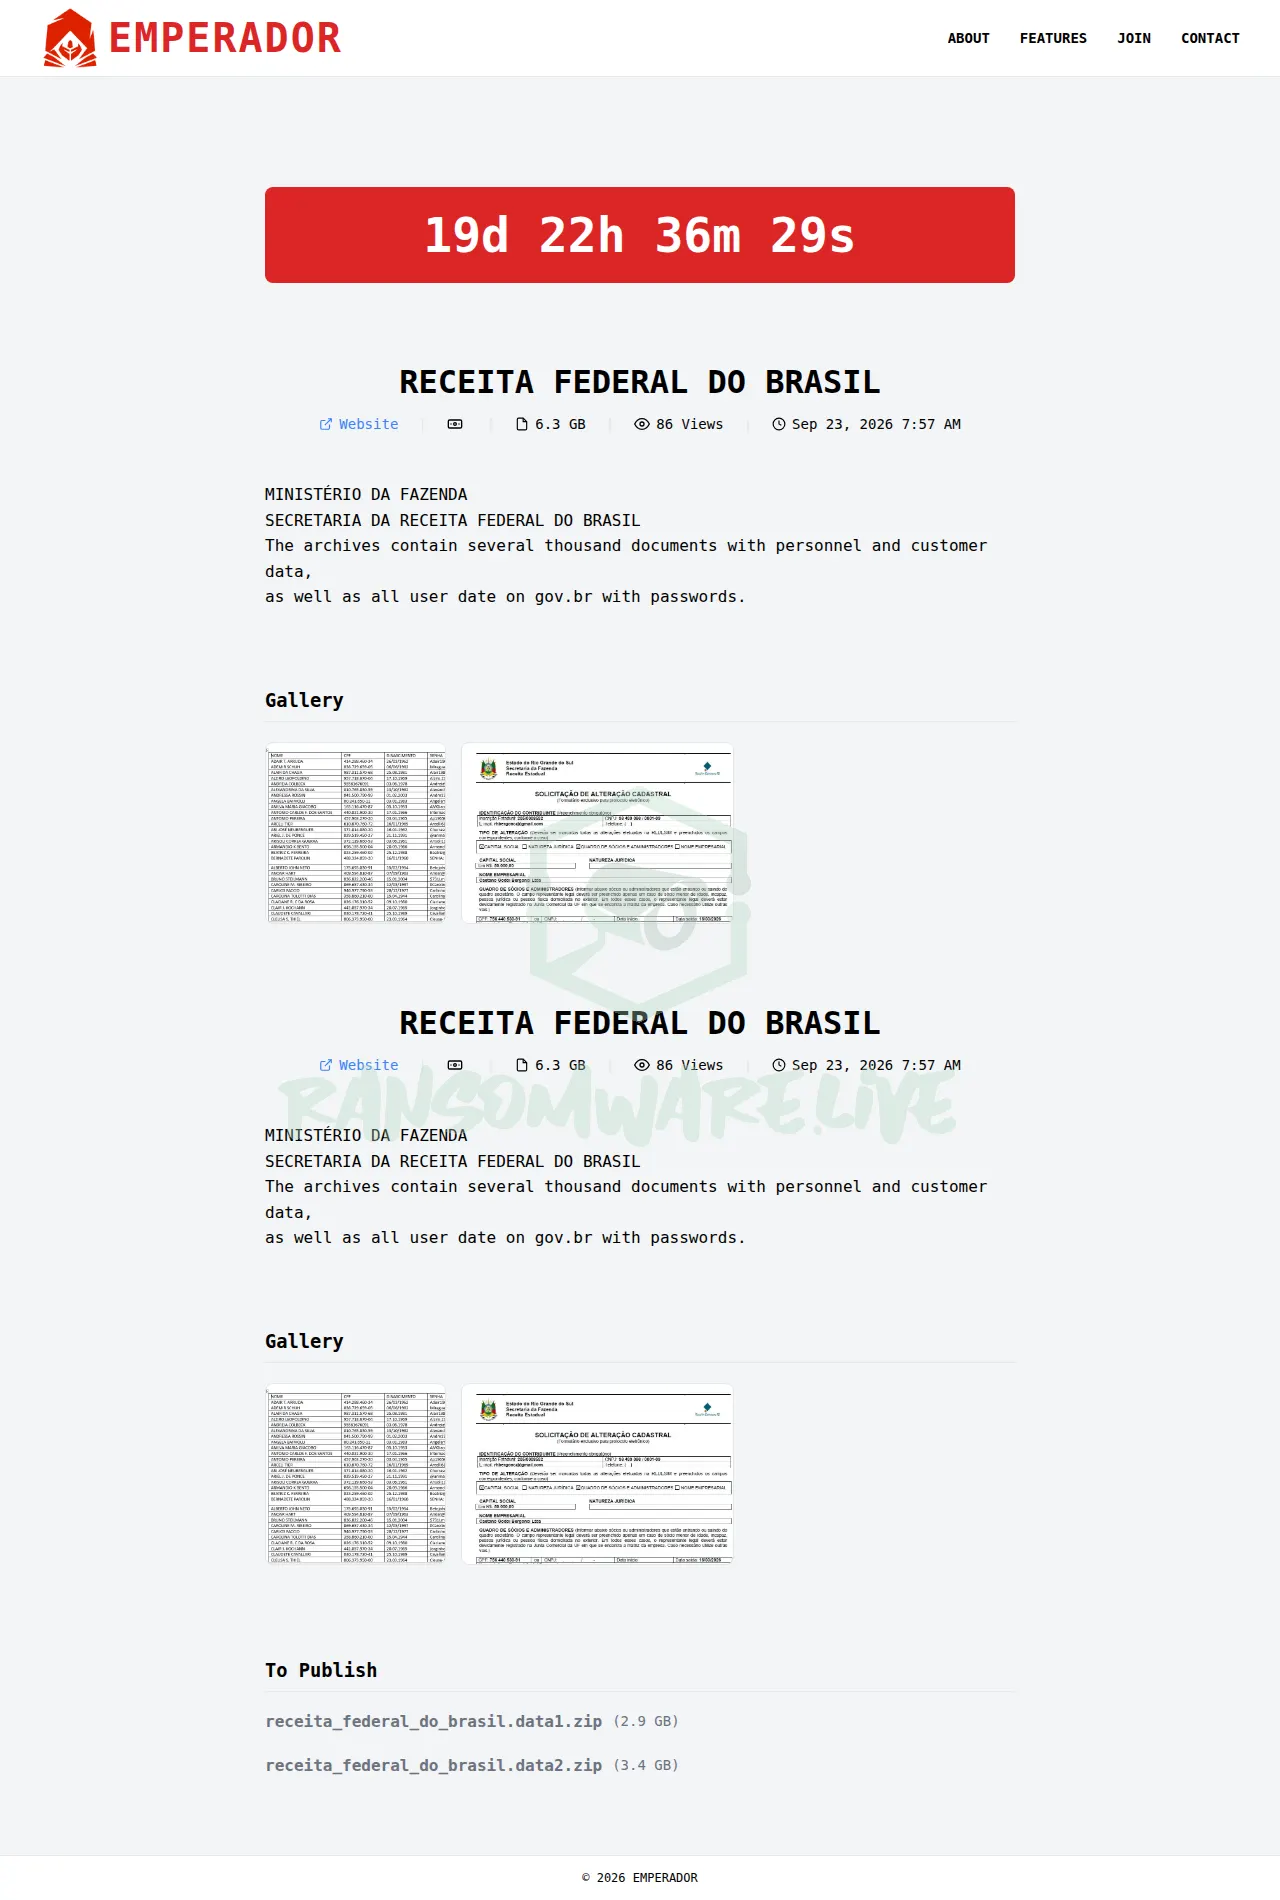
MINISTÉRIO DA FAZENDA SECRETARIA DA RECEITA FEDERAL DO BRASIL The archives contain several thousand documents with personnel and customer data, as well as all user date on gov.br with passwords. [Sector: Finance]
Europe/UK: Tech.eu / Sifted / TNW / Silicon Republic / UKTN / Computer Weekly / heise / Golem / t3n / Maddyness / FrenchWeb
The data breach is in retaliation for alleged disinformation published by the FBI about ShinyHunters’ cybercrime methods, according to the group. Read more: ShinyHunters says it breached the FBI and stole employee data
Actively exploitedCritical 85Rapid7
Overview On September 22, 2026, F5 published a security advisory for CVE-2026-94127, a critical heap-based buffer overflow vulnerability affecting F5 BIG-IP Access Policy Manager (APM). The vulnerability has a CVSS v3.1 score of 9.8. An unauthenticated attacker with network access to an affected…